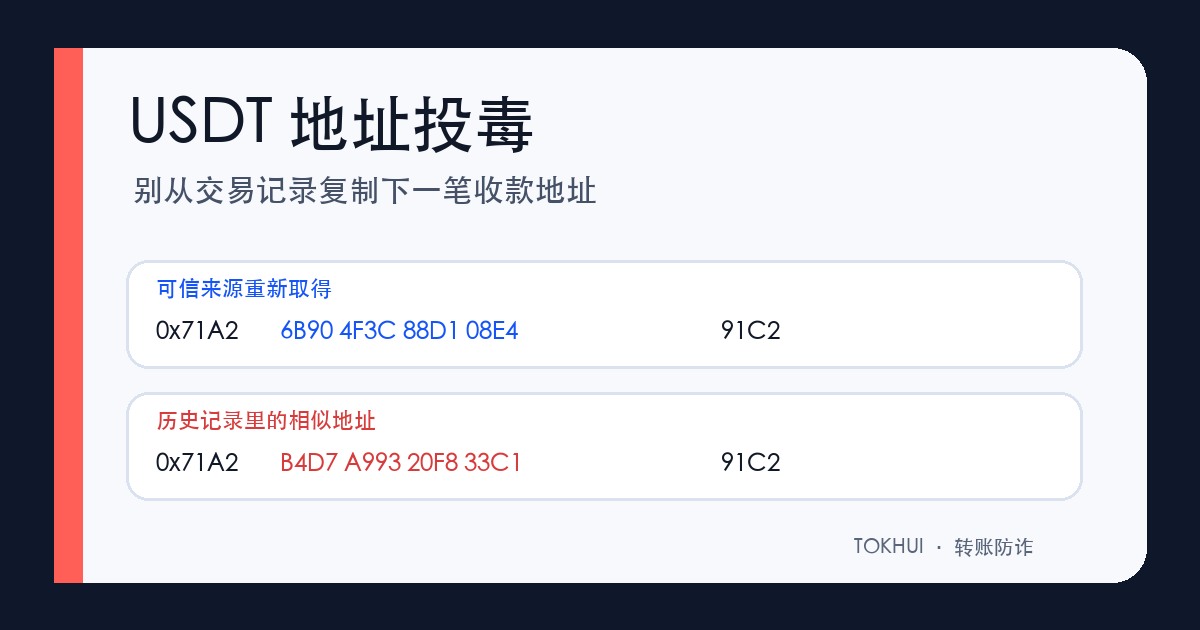
USDT 地址投毒最要紧的处理只有一句:停止从交易记录复制收款地址。攻击者会把首尾相似的地址混进公开交易历史,等你下一次误选。还没误转时,陌生零额或小额记录本身通常不等于私钥已经泄露;真正的风险,是把那条记录里的地址当成旧联系人。
先分清:陌生小额转账不等于钱包被接管
地址投毒利用的是公开链上的交易记录和人的复制习惯,不需要先拿到你的助记词或私钥。MetaMask 的地址投毒说明(本节和下面引用的钱包、FBI 页面都是 2026-09-09 查的,钱包的警示功能和菜单可能已经改过)把常见过程写得很清楚:攻击者生成一个与常用地址首尾相似的新地址,再用零额或极小额交易把它放进历史记录。只要你没有把真实资产发给它,这条垃圾记录本身不会把钱包控制权交出去。
MyEtherWallet 的陌生交易说明也提醒,零额转出样式或意外收到的代币可能只是合约制造的显示记录;真实资产余额是否变化,应到对应网络的区块浏览器核对。陌生代币不要尝试兑换、转出或点击它附带的网址,有些骗局等的正是你主动交互。
| 你看到的现象 | 更像哪一类问题 | 先做什么 |
|---|---|---|
| 历史里多出零额或极小额记录,余额没少 | 可能是地址投毒或垃圾代币 | 不交互、不从该记录复制地址,去区块浏览器核实 |
| 粘贴后地址自动变成另一个,历史里没有对应来源 | 可能是剪贴板替换或设备风险 | 停止转账,换可信设备核对并检查本机 |
| 真实资产出现未经允许的大额转出 | 不能只按地址投毒处理 | 按密钥或设备可能泄露的事件处置,并联系钱包官方支持 |
地址投毒怎样把假地址塞进历史记录
很多钱包为了节省空间,只显示地址开头和结尾,中间用省略号收起。骗子就针对这几个可见字符生成“长得像”的地址。美国联邦调查局的加密代币仿冒警示指出,假地址可能与熟悉地址拥有相同的前几位和后几位,但中间字符不同;它建议在发送前核对完整地址。
攻击者随后向你的公开地址发送极小额资产、仿冒代币,或者制造零额交易样式。记录一旦出现,它在“最近使用”里可能比真地址更新。你若按时间顺序挑第一条,再只扫一眼首尾,就会把真实 USDT 发往攻击者地址。链上确认后,钱包客服通常不能替你撤销。
交易记录看起来“就是上次那个”,也不是省掉重新取址的理由。多花半分钟回到收款端,比在一串不可撤回的字符上赌记忆划算。
下一笔 USDT,从哪里重新取得地址
可信来源不是“我以前用过”,而是这一次能确认归属的入口。转到自己的交易所账户,就登录本人账户,从当次 USDT 充值页重新选择网络并复制地址;转给个人钱包,应让收款人通过事先约定的渠道再次给出完整地址,重要款项可以换另一条已确认的沟通渠道复核。
- 先确认资产与网络,例如 USDT 所在的实际网络;地址相同也不能代替网络核对。
- 从收款端当次页面、已验证联系人或地址簿取得地址,不从区块浏览器的最近转账列表反向复制。
- 粘贴到发送页后,重新看完整地址;页面只展示缩略形式时,点开详情或使用复制后的本地对照。
- 确认页再核对一次网络、完整收款地址、数量,以及页面要求的 MEMO/Tag。
- 启用了交易所地址白名单或钱包联系人时,仍核对标签与实际地址,不把功能名称当成绝对保证。
如果收款方更换了地址、网络或账户,旧地址簿也可能过期。地址簿解决的是“不要从历史记录临时取址”,不是免除日后复核。转入交易所前可再看稳定币转账清单,把资产、网络、地址和标签放在同一张检查表里。
首尾相同也不够,确认页要看中间字符
只认前四位和后四位,恰好落进这类骗局的设计范围。更稳妥的办法,是把可信来源里的完整地址与发送确认页并排对照,逐段核对全部字符,确认整串一致。对支持逐字显示的设备,也要在最终签名设备上看地址,不能只信电脑或手机屏幕。
区块浏览器上的风险标签可以提供线索,却不能替你证明一个未被标记的地址安全。新地址还没被举报、浏览器未覆盖某条网络,或者标签更新较慢,都可能让页面没有警告。最终仍要确认地址来自谁、通过什么渠道取得,以及完整字符是否一致。
小额测试有用,但不能替代主转账前再次取址
小额测试可以确认资产、网络和当时的收款地址是否能到,但它不是通行证。按照地址投毒的机制推断,攻击者可能在测试完成后再把相似地址插进历史记录;如果主转账又从“最近交易”复制,测试成功反而会让人放松。
正确顺序是:从可信来源取址,核对后发一笔自己能承受损失、且扣费后仍满足接收端最低要求的小额;确认到账;主转账前仍从同一可信来源重新取址并复核完整字符。不要从刚才的交易历史抄回地址。金额越大,越值得请另一位可信的人帮忙交叉核对地址和网络。
已经误转到相似地址,该做什么
第二笔不会让局面更清楚,只会多一份损失的可能。链上转账一旦确认,通常不能撤销,误转的资产可能部分或全部找不回;是否还有处理空间取决于接收地址由谁控制、资产落在哪条网络,以及服务方能否识别对方。遇到“先付费就能追回”的承诺,应按二次诈骗看待。
- 保存完整 TxID、发送地址、误收地址、资产、网络、数量、时间与时区,以及取得地址的原始渠道。
- 若从交易所提币,立即通过本人账户里的官方支持入口提交记录;若用个人钱包发送,则联系钱包官方支持获取取证指引,但不要交出助记词或私钥。
- 在对应区块浏览器保存交易页面和后续流向。公开地址与 TxID 可用于核查,账户截图要遮住余额、邮箱、手机号和验证码。
- 联系实际收款对象确认正确地址,并保留双方沟通记录。不要公开发布会暴露个人身份或账户安全的信息。
- 按所在地渠道报案或提交网络诈骗报告。FBI 面向美国用户给出的入口是 IC3;其他地区应使用当地执法或反诈渠道。
如果误转其实是网络选错、标签遗漏或发到了由平台控制的地址,问题路径不同,应按转错网络后的控制权分流处理;不要把所有“没到账”都当成地址投毒。