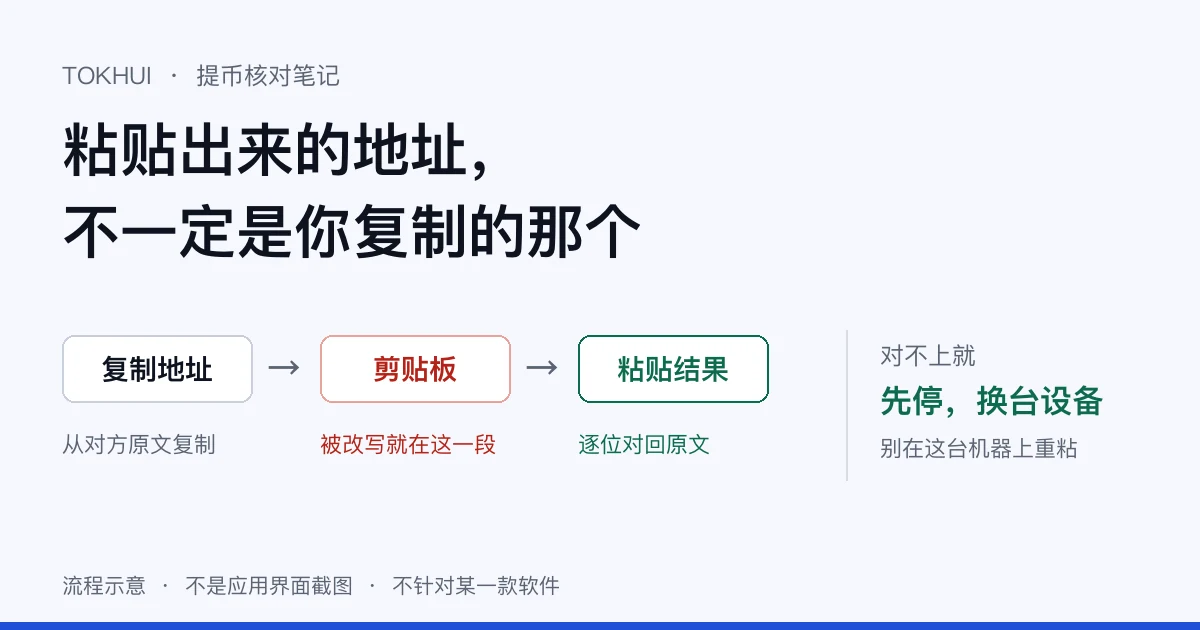
先停。别点确认,也别再粘一次。
粘贴出来的收款地址,和对方发来的原文对不上,而且不是大小写不同,是有几位字符根本不一样,就先当作这台设备的剪贴板被改写了。币安博客 2024-09-13 发的《保护您的加密货币:了解正在发生的全球性恶意软件攻击》专门写过这类恶意软件(2026-10-02 查阅):它拦截存在剪贴板里的数据,主要盯钱包地址,你复制粘贴时,把原来的地址换成攻击者指定的地址。没发现就发出去,钱进的是对方的钱包。
下面按顺序来:先分清是不是被换,再处理这台设备,最后换一台设备,从头核一遍再发。
先分清:是被换了,还是没复制全
粘贴结果和原文并排放。一位一位对,别只扫一眼。
- 只有字母大小写不同。这多半不是被换,另有原因,看大小写变了那篇。
- 少了几位,或者多出空格、换行。多半是复制时没选全。回原文重新全选一次。
- 长度差不多,中间一串字符不一样。按被换处理。
- 整串都不一样。按被换处理。
拿不准,做个对照:把原文地址复制,粘进备忘录这类纯文本的地方;再复制一句普通的话,也粘进去。普通的话一字不差,偏偏地址变了,就说明有东西在挑地址下手。连着两次粘出来都是同一串陌生地址,更不用犹豫。这个对照是按那篇博客描述的拦截方式推出来的分辨办法,不是官方步骤,也代替不了安全软件检查。
头几位、末几位对上了,也别松口气。只核头尾,挡不住刻意凑出来的相似地址,这一点在地址投毒那篇里说过。核法一样:整串对。
这台设备,先别拿来转账
判断是被换了,这台设备上就不再碰任何地址。一条一条做:
- 别重新复制,也别手动把那几位改回来。这一次改对了,下一次粘贴它照样换;这台机器上还动了什么,你也不知道。
- 翻一遍最近装的应用和浏览器插件。那篇博客写,这类恶意软件一般通过非官方的应用程序和插件传播,安卓和网页应用上尤其多,iOS 用户也要留意;不少人是用母语搜软件、或者从非官方渠道找软件的时候装上的。说不清从哪来的,先卸掉。
- 回想有没有从第三方网站下过安装包。卡巴斯基 2023 年 3 月 28 日的英文新闻稿《New clipper malware steals US$400,000 in cryptocurrencies via fake Tor Browser》公布的一起案子里,剪贴板劫持程序藏在第三方网站下载的假 Tor 浏览器里,外面套一个带密码的 RAR 压缩包;装上后把自己加进开机自启,还顶着 uTorrent 这类常见软件的图标。所以图标眼熟,不说明它是真的。
- 用可信的安全软件扫一遍,并保持更新。那篇博客和卡巴斯基给的建议里都有这一条。扫完没报警,也不等于干净,所以还有下一条。
- 转账换到另一台设备上做。换一台你清楚装过什么的。原来那台什么时候能再用来转账,等确认处理干净再说;拿不准,就一直别用它碰地址。
这台设备上登录过交易所账户的,顺手按账户安全检查清单把登录和提现保护过一遍。
换了设备,发送前念这几条
- 地址从源头重新拿。让对方再发一次,或者回到收款平台的充值页重新复制。上一台设备转过来的那份,可能就是换过的。
- 整串念出来,分段对。四到六位一段,原文念一段,粘贴的对一段。念出声,眼睛不容易跳行。
- 截一张图,让收款人对。这是那篇博客给的办法:汇款前截取提现地址的屏幕截图,让收款人核对照片上的信息,以免篡改文本的恶意软件有机可乘。截图最好换个渠道发过去。
- 网络也对一遍。地址没错、网络选错,钱一样到不了。核法在发送前的最后检查。
- 常用的地址,核完存进白名单。以后从地址簿里选,少一次粘贴。怎么开看提现地址白名单那篇。存进去的那一次,照样按上面几条核。
- 第一次往这个地址打,先发一小笔。对方说收到了,再发剩下的。它能验出什么、验不出什么,见小额测试那篇。
已经发出去了
链上转账发出去就撤不回。还能做的,按顺序三件。
一,确认钱去了哪。打开这一笔的提币记录,看上面写的收款地址,拿去跟对方原文逐位对。对不上,就是发进了被换的地址。记下 TxID,到区块浏览器能看到钱落在哪个地址;TxID 怎么查,见用 TxID 看进度那篇。
二,马上联系转出那家平台的客服。带上 TxID、提币记录截图、对方的原文地址和被换后的地址。那篇博客写到,发文的安全团队会把攻击者地址列入黑名单,并请受影响的用户提交事件详情,用来识别涉事的恶意软件和插件。拉黑是为了挡住后面的人;这一笔能不能追回,那篇没有承诺,这里也不替它承诺。
三,处理设备。上一节那五条照做。设备不处理,下一笔还会被换。